


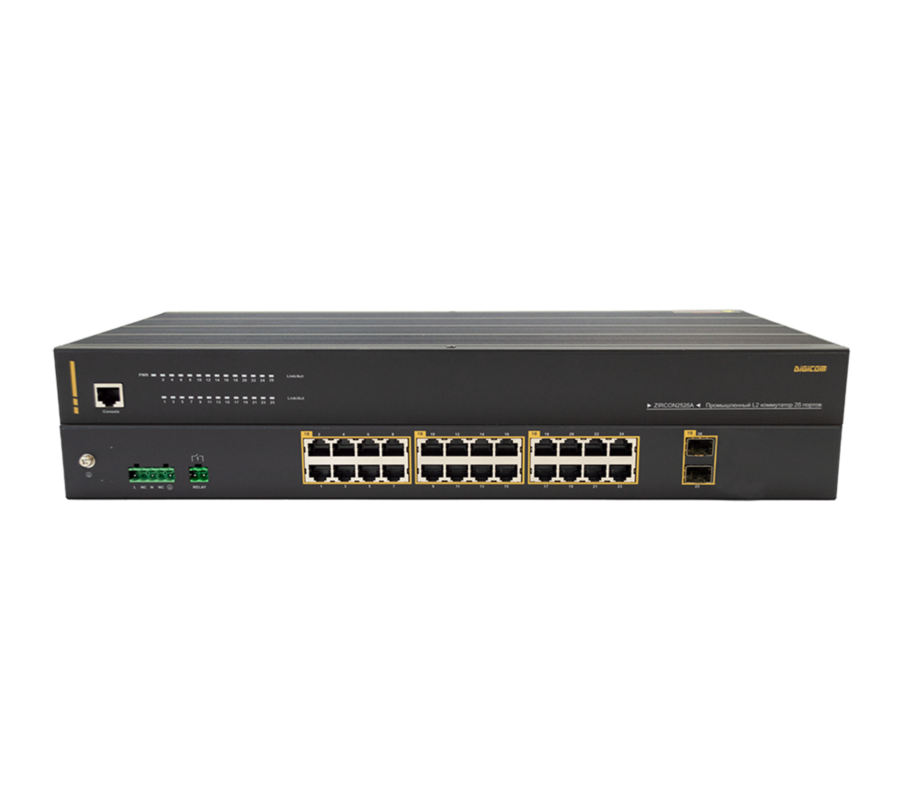
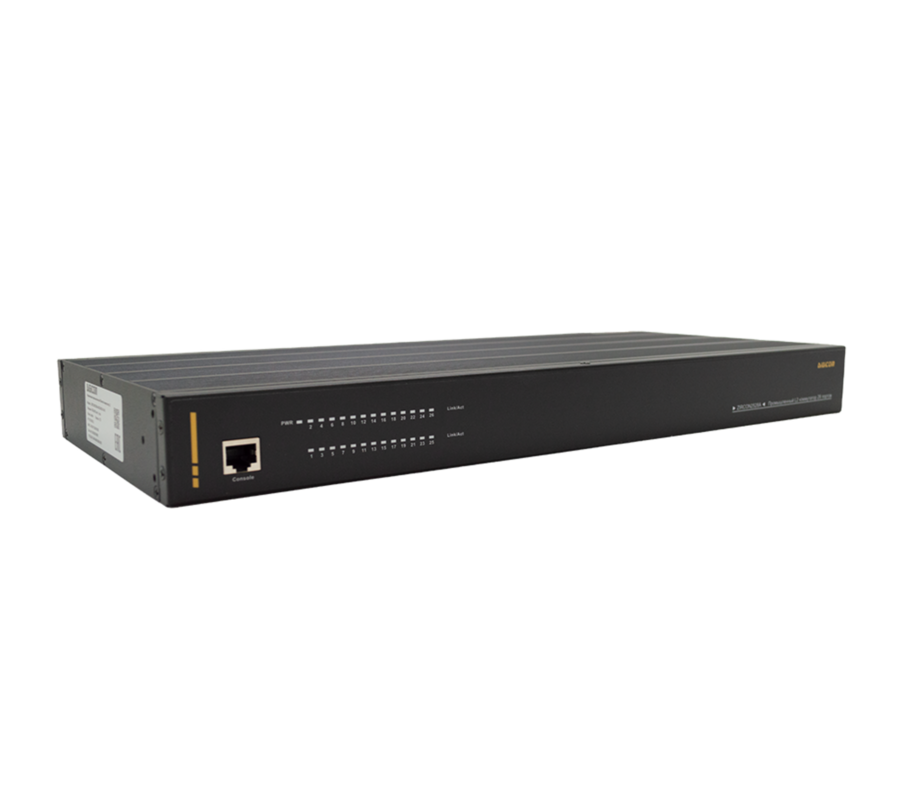

ZIRCON2526A-2GX24GE-L17-L17 — высокопроизводительный управляемый коммутатор второго уровня (L2), предназначенный для построения отказоустойчивых промышленных сетей. Устройство выполнено в стоечном форм-факторе и рассчитано на эксплуатацию в критически важных инфраструктурах, а также в условиях повышенной вибрации, электромагнитных помех и экстремальных температур. Коммутатор оптимален для промышленной автоматизации, транспортных систем, объектов энергетики и наружных установок.
Основные технические характеристики
- Порты доступа: 24 × 10/100/1000 Base-T (RJ-45).
- Uplink-порты: 2 × 1000 Base-X SFP.
- Высокая производительность: 56 Гбит/с, 41,7 Mpps, JumboFrame 16 KB
- Резервирование и контроль линий: UDLD, ERPS, EAPS, RSTP/MSTP
- Полная совместимость с протоколом Cisco UDLD
- Статическая маршрутизация IPv4/IPv6
- Поддерживаемые стандарты: IEEE802.3, IEEE802.3u, IEEE802.3ab, IEEE802.3z.
- Поддержка LLDP-MED — расширения протокола LLDP для мультимедийных конечных устройств
- Диапазон рабочих температур: от −40 °C до +75 °C.
- Корпус: металл, степень защиты IP40.
- Промышленная электромагнитная совместимость IEC 61000-6-2
- Соответствие транспортным стандартам EN 50155, EN 50121-4, NEMA TS-2
- Питание: Питание: два независимых входа постоянного тока широкого диапазона 24-48VDC (12-57VDC).
Функциональные возможности
Сетевые сервисы и управление трафиком
- Поддержка VLAN (на основе портов, тегированные 802.1Q).
- QoS (IEEE802.1p), управление очередями.
- IGMP Snooping для оптимизации мультикаст-трафика.
- MLD Snooping (для IPv6).
- Управление потоком IEEE802.3x.
- LLDP, стандартный протокол обнаружения соседей на канальном уровне (Link Layer Discovery Protocol).
- LLDP-MED — расширение LLDP для мультимедийных конечных устройств(LLDP Media Endpoint Discovery).
- Зеркалирование портов, контроль пропускной способности.
Безопасность и контроль доступа
- Фильтрация трафика с помощью ACL (стандартный/расширенный IP, MAC, ARP).
- Аутентификация пользователей по протоколу IEEE802.1X.
- Защита от широковещательных штормов.
- Поддержка DHCP-клиента, ретранслятора, сервера и DHCP Snooping.
Отказоустойчивость и резервирование
- Полная совместимость с протоколом Cisco UDLD
- Протоколы быстрого восстановления кольца: время сходимости до 20 мс.
- Поддержка агрегации каналов (IEEE802.3ad LACP)
- Протоколы Spanning Tree (IEEE802.1d/w/s)
- Протокол кольцевого резервирования ERPS
- Статическая маршрутизация.
Эксплуатация и мониторинг
- Индикация состояния устройства и портов.
- Мониторинг загрузки CPU и памяти.
- Ведение журнала системных событий.
Управление и интеграция
Коммутатор поддерживает различные способы администрирования:
- Интерфейс командной строки (CLI) через консоль, SSH, Telnet.
- Графический веб-интерфейс.
- Управление по протоколу SNMP.
Соответствие стандартам и надёжность
Устройство сертифицировано по стандартам CCC, CE, FCC, RoHS, ТР ТС 004/2011 и 020/2011, ТР ТС 037/2016. Надёжность обеспечивается резервированием питания, низким энергопотреблением, эффективным теплоотводом и прочным корпусом.
Совместимость с коммутаторами Cisco
MSTP
Специальный режим совместимости с Cisco для протокола множественного остовного дерева (MultipleSpanningTreeProtocol, MSTP). Это обеспечивает режим взаимодействия с реализацией MSTP в коммутаторах Cisco.
Необходимость такого режима связана с особенностями формирования служебных сообщений MSTP. ZIRCON2528A в стандартном режиме использует 16-байтовые сообщения экземпляра множественного остовного дерева (Multiple Spanning Tree Instance, MSTI), тогда как в блоках данных мостового протокола (Bridge Protocol Data Unit, BPDU) коммутаторов Cisco для MSTI применяется формат длиной 26 байт. Для корректного взаимодействия с оборудованием Cisco в ZIRCON2528A предусмотрен специальный режим совместимости.
Практическое преимущество этой функции проявляется при построении или модернизации смешанной сети, где оборудование DIGICOM должно работать совместно с уже установленными коммутаторами Cisco. Инженеру не требуется отказываться от MSTP как от общей схемы резервирования: ZIRCON2528A может быть настроен с учётом особенностей Cisco-реализации протокола.
Для проектов, в которых часть инфраструктуры уже построена на Cisco, это снижает риск несовместимости на уровне обработки MSTP BPDU и упрощает поэтапную замену или расширение сети. В сочетании с поддержкой Cisco UDLD режим MSTP Cisco Interoperability делает ZIRCON2528A более удобным для интеграции в существующие многовендорные сети.
Совместимость с протоколом Cisco UDLD
Протокол обнаружения однонаправленных каналов (UniDirectional Link Detection, UDLD) используется для выявления ситуации, когда физическое Ethernet-соединение выглядит работоспособным, но передача данных фактически происходит только в одном направлении.
Подобный дефект может возникнуть, например, при проблеме с одним из направлений оптической линии, неправильном соединении волокон или неисправности передающей либо принимающей части порта. На физическом уровне состояние Link при этом в некоторых случаях может оставаться активным, поэтому обычного контроля наличия сигнала недостаточно.
UDLD проверяет связь между соседними устройствами на канальном уровне и подтверждает двунаправленный характер соединения. Этот механизм дополняет средства физического уровня: UDLD способен проверять идентичность соседнего устройства и обнаруживать состояния, которые не определяются обычным автосогласованием Ethernet.
Практическое преимущество для ZIRCON2528A заключается в возможности использовать такой контроль не только между двумя коммутаторами DIGICOM, но и при соединении с оборудованием Cisco, поддерживающим UDLD. Это особенно актуально для поэтапной модернизации сети, когда менять всю установленную инфраструктуру одновременно не требуется.
UDLD также полезен в резервированных топологиях. Однонаправленный канал способен создавать трудно диагностируемые ситуации: один коммутатор считает соединение рабочим, в то время как ответный трафик по нему уже не проходит. Для протоколов резервирования и Spanning Tree подобное состояние может приводить к некорректному представлению о топологии сети. Существует риск возникновения проблем вплоть до петель Spanning Tree при однонаправленных соединениях. Однако если коммутатор при сбое оптики гарантированно и предсказуемо (как Cisco) заблокирует порт за 1–2 секунды, не дожидаясь таймаутов STP (которые могут длиться до 30–50 секунд), это сэкономит часы на локализацию аварии.
Поэтому поддержка UDLD хорошо дополняет имеющиеся в ZIRCON2528A STP/RSTP/MSTP, ERPS и EAPS: протоколы резервирования отвечают за выбор и переключение путей, а UDLD добавляет отдельный механизм контроля корректности самого соединения.
Voice VLAN с поддержкой Cisco IP Phone
ZIRCON2528A поддерживает выделение голосового трафика в отдельную виртуальную локальную сеть Voice VLAN и содержит встроенную таблицу уникальных идентификаторов производителей OUI (Organizationally Unique Identifier) для IP-телефонов различных брендов. В списке присутствуют устройства Cisco, а также Siemens, Avaya, Polycom и других производителей. Это позволяет использовать механизм Voice VLAN в сетях, где установлены, например IP-телефоны Cisco, без необходимости вручную формировать OUI для этого производителя.
Voice VLAN может включаться отдельно на требуемых портах коммутатора с указанием соответствующего VLAN ID. Это позволяет логически отделить голосовой трафик от обычного пользовательского трафика и применять к нему отдельные правила обработки.
Для голосового трафика предусмотрена и отдельная настройка качества обслуживания (Quality of Service, QoS). ZIRCON2528A позволяет назначать очередь обработки и изменять значение DSCP (Differentiated Services Code Point) для пакетов Voice VLAN.
Практическое преимущество этой функции особенно заметно при включении ZIRCON2528A в существующую корпоративную сеть с IP-телефонией Cisco, Avaya и др.. Коммутатор уже содержит соответствующий OUI и предоставляет средства для выделения голосового трафика в отдельный VLAN и назначения ему требуемого приоритета. Это упрощает интеграцию оборудования DIGICOM в многовендорную инфраструктуру и позволяет сохранить принятую в сети схему разделения и приоритезации голосового трафика.
LLDP и LLDP-MED: больше информации о подключённых устройствах
ZIRCON2528A поддерживает стандартный протокол обнаружения соседей на канальном уровне (Link Layer Discovery Protocol, LLDP) и его расширение для мультимедийных конечных устройств (LLDP Media Endpoint Discovery, LLDP-MED).
LLDP позволяет сетевым устройствам автоматически обмениваться информацией о себе и своих интерфейсах. Это упрощает инвентаризацию сети, поиск подключённого оборудования и диагностику соединений, особенно в инфраструктуре, состоящей из устройств разных производителей.
LLDP-MED расширяет этот механизм для таких конечных устройств, как IP-телефоны и другое мультимедийное сетевое оборудование. Стандарт предусматривает передачу сведений о возможностях устройства, сетевой политике, параметрах VLAN и приоритезации трафика, а также инвентаризационной информации. К преимуществам LLDP-MED относится работа в многовендорной среде, автоматизация подключения конечных устройств, централизованная передача сетевых политик и дополнительные средства диагностики.
Поддержка LLDP и LLDP-MED позволяет использовать стандартные механизмы обнаружения соседних устройств и обмена расширенной служебной информацией в многовендорной сети. В ZIRCON2528A предусмотрено отдельное управление MED-TLV на уровне порта. Коммутатор также поддерживает Voice VLAN и управление параметрами QoS для голосового трафика.
Характеристики и функции |
Значение/описание |
Характеристики интерфейсов |
|
Общее кол-во портов |
26 |
Порты 10/100/1000M RJ45 |
24 |
Слоты 1G SFP uplink |
2 |
Консольный порт |
1 |
Интерфейс управления |
консоль |
Сигнализация |
Сигнализация сбоя питания |
LED индикаторы |
Питание, Соединение/Активность |
Производительность |
|
Пропускная способность |
56 Гбит/с |
Скорость пересылки |
41.7 миллионов пакетов в секунду |
Режим пересылки |
Store and Forward |
Буферная память пакетов |
4.1 Мбит |
RAM для CPU |
1 Гбит |
Flash Memory |
128 Мбит |
Таблица MAC адресов |
8K |
Максимальный размер джамбо-кадра |
16KB |
Список управления доступом (ACL) |
512 |
Количество VLAN |
4K |
VLAN интерфейс |
32 |
Группы многоадресной рассылки |
4K |
Маршрут хоста |
8K IPv4 / 2K IPv6 |
Записи маршрутизации |
12K IPv4 / 3K IPv6 |
Очереди портов |
8 |
Конфигурация портов |
|
Управлениесостояниемпорта (Port Configuration: Enable/Disable) |
Позволяет административно включать и отключать отдельные Ethernet-порты коммутатора. Отключённый порт переводится в состояние DOWN, при повторном включении его административное состояние возвращается в UP |
Автосогласование и принудительная настройка порта (Auto-Negotiation) |
Поддерживает автоматическое согласование параметров соединения, а также принудительное задание скорости и дуплексного режима порта (forceportmodeandspeed). Доступны режимы 10/100 Мбит/с Half/Full Duplex и 1000 Мбит/с Full Duplex. |
Управление потоком (Flow Control) |
Включение/отключение на порту |
Раздельное управление передачей и приёмом кадров управления потоком |
|
Контроль шторма |
Ограничивает скорость широковещательного (Broadcast), многоадресного (Multicast) и DLF-трафика — одноадресных кадров с неизвестным MAC-адресом назначения. Для каждого типа трафика функция может включаться на порту. |
Поддержка зеркалирования |
Копирование трафика с контролируемого порта на порт мониторинга для анализа сетевого трафика. Поддерживает зеркалирование входящего, исходящего либо двунаправленного трафика выбранного порта. |
Ограничение скорости/частоты запросов (Rate Limit) |
Раздельное ограничение входящего и исходящего трафика, 1–1 024 000 кбит/с; минимальное значение и шаг настройки — 16 кбит/с. |
Агрегирование каналов (Link Aggregation) |
Объединение нескольких физических портов в один логический канал. |
Поддерживает ручное агрегирование каналов |
|
Поддерживает LACP |
|
До 8 групп агрегирования, каждая до 8 портов |
|
Стратегия агрегации (алгоритмы распределения трафика в агрегированном канале) |
MAC-адрес источника / MAC-адрес назначения / MAC-адрес источника-назначения |
IP-адрес источника / IP-адрес назначения / IP-адрес источника-назначения |
|
Защита портов |
Каждый порт может быть настроен как изолированный и защищенный порт, независимый от других. Изоляция трафика между защищёнными портами с сохранением обмена данными с незащищёнными портами. |
MAC конфигурации |
|
Управлениетаблицей MAC-адресов (MAC Address Table Management) |
Динамическое обучение, настройка времени старения, статические MAC-записи, очистка динамической таблицы, управление обучением и просмотр записей по портам и VLAN. |
Режим коммутации |
Поддерживается режим передачи IVL (Independent VLAN Learning) |
Статические MAC-адреса (Static MAC Address) |
Ручная привязка MAC-адреса к порту и VLAN, преобразование динамических MAC-записей в статические. |
Привязка MAC-адресов (MAC Binding) |
Привязка MAC-адреса к порту и VLAN, ручная настройка и автоматическое преобразование динамических MAC-записей в статические. |
Фильтрация MAC-адресов (MAC Address Filter) |
Фильтрация по MAC-адресу с привязкой к порту и VLAN, ручное создание и автоматическое преобразование динамических MAC-записей в статические фильтры. |
Ограничение количества MAC-адресов (MAC Quantity Limitation) |
Настройка максимального числа динамически изучаемых MAC-адресов для каждого порта. |
VLAN |
|
VLAN на основе 802.1Q |
IEEE 802.1Q, VLAN ID 1–4094; режимыпортов Access, Trunk, Hybrid; tagged/untagged VLAN. |
VLAN на основе MAC |
Назначение VLAN по исходному MAC-адресу устройства, VLAN ID 1–4094. |
VLAN на основе IP |
Назначение VLAN по исходному IP-адресу и маске подсети, VLAN ID 1–4094. |
VLAN на основе протокола |
Назначение VLAN по типу протокола; ARP, IPv4, IPv6, PPP Discovery, PPP Session и пользовательский EtherType, VLAN ID 1–4094. |
Гостевая VLAN |
Назначение отдельной VLAN на порту в рамках механизма аутентификации IEEE 802.1X, VLAN ID 1–4094. |
Голосовая VLAN |
Выделение голосового трафика в отдельную VLAN на выбранных портах. VLAN ID 1–4094, идентификация голосовых устройств по OUI, пользовательские OUI, Voice VLAN Security, назначение очереди QoS и DSCP для голосового трафика. |
Сопоставление VLAN |
Поддерживает отображение одного VLAN ID в другой VLAN ID по схеме 1:1 на выбранном интерфейсе. VLAN ID 1–4094 |
QinQ |
Поддерживает двойное тегирование VLAN с разделением пользовательских и магистральных портов, а также гибкое сопоставление внутренних VLAN с внешним VLAN. Двойное тегирование VLAN, Customer/Uplink-порты, настраиваемый TPID; Flexible QinQ с сопоставлением Inner VLAN → Outer VLAN, VLAN ID 1–4094. |
Протоколы резервирования |
|
Spanning Tree |
STP, RSTP, MSTP; настройка режима по портам, MSTP-регионы и экземпляры, PortFast, Root Guard. |
BPDU Guard |
Функция защиты граничных PortFast-портов в MSTP: при получении BPDU автоматически переводит порт в состояние error-disabled, предотвращая подключение нежелательного коммутатора и возможное нарушение топологии сети. Поддерживается автоматическое восстановление порта по настраиваемому таймеру. |
BPDU Filter |
Функция MSTP, блокирующая приём и передачу BPDU на выбранном порту. Применяется для исключения порта из участия в обмене служебными сообщениями Spanning Tree |
Обнаружение петель по порту |
Функция контроля локальных сетевых петель на интерфейсах коммутатора. При обнаружении петли порт может быть автоматически отключён; поддерживаются настраиваемый интервал обнаружения и ручное либо автоматическое восстановление порта. |
EAPS Протокол |
Протокол быстрого кольцевого резервирования Ethernet, предназначенный для предотвращения петель и восстановления передачи трафика при отказе линии или узла кольца. Поддерживает разделение управляющего VLAN и защищаемых VLAN, а также назначение основного и резервного портов кольца. Поддерживается RFC3619. |
ERPS Протокол |
Протокол защиты кольцевой Ethernet-топологии. Поддерживает основные кольца и подкольца, R-APS VLAN и Traffic VLAN, роли RPL Owner / RPL Neighbor / Ring Node, возвратный и невозвратный режимы восстановления, а также ручное и принудительное переключение. |
LLDP Протокол |
Протокол обмена информацией между непосредственно подключёнными сетевыми устройствами. Поддерживает глобальное и портовое включение LLDP, режимы передачи и приёма Tx, Rx, TxRx, передачу управляющего IP-адреса и расширенных TLV наборов DOT1, DOT3 и MED, а также просмотр информации о соседних устройствах. |
LLDP-MED |
Расширение LLDP для обмена дополнительной информацией с мультимедийными конечными устройствами. Предусмотрено включение и отключение передачи MED-TLV отдельно на каждом порту. |
UDLD Протокол |
Полностью совместим с протоколом UDLD компании CISCO. Используется для выявления ситуации, когда физическое Ethernet-соединение выглядит работоспособным, но передача данных фактически происходит только в одном направлении. |
VLLP (VRRP уровня 2 защита от петель) |
Защита от петель уровня L2 при использовании VRRP (VLLP, VRRP Layer-2 Loop Protection) — механизм предотвращения петель канального уровня в резервированных схемах с VRRP. Поддерживается, только с VRRP |
Хост-маршрутизация |
|
ARP |
Обеспечивает сопоставление IPv4-адресов с MAC-адресами в локальной сети. Поддерживается статическая ARP и динамическая ARP, ручное создание и удаление записей, преобразование динамических записей в статические, настройка времени старения и просмотр ARP-таблицы. |
Статическая маршрутизация IPv4/IPv6 (Static Route) |
Поддержка статических маршрутов на основе IPv4 и IPv6. Ручное задание маршрутов к удалённым IPv4- и IPv6-сетям. Реализация поддерживает IPv4-маршруты через заданный шлюз, IPv6-маршруты через адрес следующего перехода или VLAN-интерфейс, а также просмотр активных и полных таблиц маршрутизации. |
Управление многоадресными рассылками |
|
IGMP Snooping |
Управление распространением IPv4 multicast-трафика на основе анализа IGMP-сообщений. Глобальное и VLAN-зависимое управление, IGMPv2 Fast Leave, multicast-router-порты, IGMP Snooping Querier, настраиваемые таймеры, статистика IGMPv2/IGMPv3. |
IGMP Querier |
Формирование IGMP Query по VLAN, VLAN ID 1–4094; настраиваемый интервал запросов 10–125 с. |
MVR |
Механизм передачи multicast-трафика через выделенную multicast VLAN. Выделенная multicast VLAN, настройка multicast-групп, до 256 последовательных multicast-адресов, включение MVR по портам, VLAN ID 1–4094. |
Протокол регистрации multicast-групп (GMRP) |
Поддерживает регистрацию multicast на уровне VLAN и портов. Глобальное, VLAN- и портовое управление; режимы регистрации Fixed / Forbidden / Normal; настраиваемые таймеры Join / Leave / LeaveAll. |
PIM-SM |
Поддерживается |
MLD Snooping |
Управление IPv6 multicast-трафиком по VLAN; поддержка Fast Leave, MRouter-портов, тайм-аутов членства и таблицы многоадресной пересылки. |
Управление доступом (ACL) |
|
ACL на основе стандартных IP-правил (Standard IP ACL) |
Фильтрация по исходному IPv4-адресу и wildcard-маске, действия Permit/Deny, ACL-группы 1–99 и 1300–1999, применение ACL к интерфейсам. |
ACL на основе расширенных IP-правил (Extended IP ACL) |
Фильтрацияпопротоколу, Source/Destination IP, TCP/UDP Source/Destination Port; Permit/Deny, wildcard-маски, группы 100–199 и 2000–2699. |
ACL на основе MAC/IP |
Фильтрацияпо Source/Destination MAC, Source/Destination IPv4 и VLAN; Permit/Deny, wildcard-маски, ACL-группы 700–799. |
ACL на основе MAC/ARP |
Фильтрация ARP-пакетов по типу ARP-операции, SourceMACи SourceIP; Permit/Deny, ACL-группы 1100–1199. |
Time-Based ACL: ограничение действия ACL по времени |
Циклические расписания по дням недели и времени и абсолютные интервалы по дате/времени. |
Фильтрация ACL по портам (ACL Port Filtering) |
Применение ACL-групп к отдельным портам коммутатора. |
Приоритизация (QOS) |
|
Режимы планирования очередей QoS (QoS Scheduling Mode) |
8 очередей приоритета с настраиваемыми весами. WRR взвешенный циклический алгоритм (Weighted Round Robin), SPстрогий приоритет (StrictPriority), WFQвзвешенная справедливая очередь (Weighted Fair Queuing) |
Приоритизация по порту |
Позволяет назначать трафику, поступающему через определённый порт, заданный приоритет QoS. Поддерживается назначение пользовательского приоритета 0–7 по порту для нетегированного трафика. |
Приоритизация по 802.1p |
8 уровней приоритета (0–7) с распределением по 8 очередям QoS. |
Приоритизация по DSCP (DiffServ) |
Классификация IP-трафика по значению поля DSCP с распределением пакетов по очередям QoS. Классификация по DSCP 0–63 с настраиваемым отображением на 8 очередей QoS. |
Приоритизация трафика по ACL |
Классификация трафика по ACL с назначением очереди QoS, rate limiting, remark CoS/DSCP, mirroring и статистикой. |
Политика QoS |
Поддержка сопоставления пакетов с очередью Поддержка зеркалирования потока данных |
DHCP |
|
DHCP клиент |
Автоматическое получение IP-адреса для VLAN-интерфейса от DHCP-сервера; поддержка Enable/Disable, Renew и Release. |
DHCP сервер |
Автоматическая выдача IP-параметров DHCP-клиентам из настраиваемых пулов адресов. Пулы IP-адресов, subnet mask, default gateway, primary/secondary DNS, lease time, excluded addresses. |
DHCP Option82 |
Поддержка Circuit ID при выборе DHCP-пула. |
Контроль DHCP (DHCP Snooping) |
Защита от несанкционированных DHCP-серверов, до 4 trusted-портов, таблица привязок IP/MAC/порт/lease, сохранение и восстановление binding table. |
IPv6 |
|
Двойной стек протоколов IPv4/IPv6 |
Адресация и маршрутизация IPv4 и IPv6 на интерфейсах VLAN. |
IPv6 адреса |
Ручная настройка IPv6-адресов на VLAN-интерфейсах; поддержка SLAAC для IPv6-хостов с передачей Router Advertisement. |
IPv6 протокол обнаружения соседей Neighbor Discovery (NDP) |
Обнаружение IPv6-соседей, ведение Neighbor Cache, Router Advertisement, настройкапараметров ND и Duplicate Address Detection. |
ICMPv6 |
Поддержка ICMPv6-сообщений и диагностики IPv6-соединений с помощью Ping6. |
IPv6 |
Настройка Link MTU в сообщениях Router Advertisement, диапазон 1280–1500 байт. |
Безопасность |
|
Администрирование и безопасность |
Поддержка включения и выключения служб TELNET, WEB и SNMP; ограничение административного доступа по ACL 1–99. |
Поддержка привязки (ограничения доступа) служб TELNET, WEB и SNMP с использованием стандартного IPACL(группы 1–99). |
|
Настройка максимального количества одновременных Telnet-подключений. |
|
Защита CPU от перегрузки трафиком |
Защита/самозащита коммутатора, запрет атак типа "шторм трафика" Ограничение 50–500 пакетов/с для CPU-очередей 0–7 с отбрасыванием избыточных пакетов. |
Привязкакадресам IP-MAC (IP-MAC Address Binding) |
Статическая привязка IP-адреса и MAC-адреса устройства к конкретному порту коммутатора для контроля допустимого источника трафика на интерфейсе. |
AAA |
Поддерживает протокол 802.1x Портовая аутентификация пользователей и устройств перед предоставлением доступа к сети, включая режимы Auto/Force Authorized/Force Unauthorized, re-authentication, Guest VLAN и ограничение числа хостов на порту. |
Поддерживает протокол RADIUS Централизованная аутентификация и учёт пользователей через сервер RADIUS: authentication/accounting, primary/backup RADIUS server, shared secret, UDP 1812/1813, NAS attributes и VSA. |
|
Аутентификация и учёт через RADIUS; поддержка атрибута Service-Type и атрибутов, специфичных для производителя. |
|
Поддерживает аутентификацию на основе MAC-basedи Port-based 802.1X |
|
Поддержка гостевой VLAN на порту, использующем 802.1X-аутентификацию, VLAN ID 1–4094. |
|
DHCP SNOOPING |
Динамическая таблица привязок IP–MAC–порт; защита ARP-трафика может выполняться отдельно с помощью MAC/ARP ACL. |
Динамическое формирование таблицы привязок IP-адрес–MAC-адрес–порт с контролем времени аренды DHCP. |
|
Назначение доверенных портов для DHCP-серверов и защита от подключения несанкционированных DHCP-серверов; до 4 trusted-портов. |
|
Предотвращение ARP-спуфинга (Защита от подмены ARP) |
Ручная фильтрация ARP-пакетов с помощью MAC/ARP ACL по типу операции, MAC- и IP-адресу отправителя. |
Динамическое формирование таблицы привязок IP-адрес–MAC-адрес–порт при получении адреса по DHCP. |
|
Функции управления |
|
CLI управление |
Поддержка управления через консоль, TELNET, SSH |
Поддержка множественных TELNET-соединений на основе IPv4 и IPv6 |
|
Поддержка множественных SSH-соединений на основе IPv4 и IPv6 |
|
WEB управление |
Поддерживается HTTP / HTTPS на основе IPv4 andIpv6 |
SNMP управление |
Поддерживает протокол SNMPv1/v2c/v3, community с правами чтения/записи, аутентификация пользователей SNMPv3 по MD5/SHA. |
Поддерживает протокол SNMP TRAP — отправка уведомлений на заданный IP-адрес; поддержка SNMPv1/v2c/v3, включая события Link Up/Link Down. |
|
Поддержка доступа к MIB-объектам с разграничением прав на чтение, запись и уведомления. |
|
Пользовательское управление |
Поддерживает мультипользовательское управление |
Использование процессора |
Отображается |
Использование RAM |
Отображается |
TACACS+ |
Поддержка аутентификации коммутатора через удаленное имя пользователя и пароль сервера TACACS+ |
Поддержка методов аутентификации PAP и CHAP и общего секретного ключа для взаимодействия с TACACS+ сервером. |
|
Централизованная аутентификация пользователей через внешний TACACS+ сервер. |
|
Поддержка подключения к TACACS+ серверу по IPv4. |
|
Управление логами |
Поддержка локального управления журналами и SYSLOG |
RMON |
Поддерживает 1, 2, 3 и 9 группы |
Загрузка/Скачивание конфигурации |
Поддерживается передача данных по протоколам IPv4 и IPv6 через Интернет/TFTP |
Обновление прошивки |
Поддерживается передача данных по протоколам IPv4 и IPv6 через Интернет/TFTP |
Управление таймерами |
Поддерживается управление локальным таймером |
Поддержка получения времени по протоколу SNTP |
|
Соответствие |
|
Электромагнитная совместимость |
FCC Part 15. Класс CISPR (EN55032) A |
Устойчивость к электростатическим разрядам |
EN61000-4-2 |
Устойчивость к излучаемым радиочастотным электромагнитным полям |
EN61000-4-3 |
Устойчивость к наносекундным импульсным помехам |
EN61000-4-4 |
Помехоустойчивость к скачкам напряжения |
EN61000-4-5 |
Помехоустойчивость к кондуктивным помехам |
EN61000-4-6 |
Промышленный |
IEC6100-6-2 |
Железнодорожный |
EN50155, EN50121-4 |
Транспортный |
NEMA TS-2 |
Инструменты отладки |
|
PING, PING6 |
Поддерживается |
TRACEROUTE |
Поддерживается |
TELNET Client, SSH Client |
Поддерживается |
Питание: |
|
Источник питания |
2 входа питания |
Входное напряжение |
24-48VDC (12-57VDC) |
Потребляемая мощность |
30 Вт |
Физические характеристики |
|
Габариты |
440 x 200 x 44 мм |
Вес |
4 кг |
Требования к окружающей среде: |
|
Рабочая температура |
от -40 до +75℃ |
Температура хранения |
от -45 до +85℃ |
Относительная влажность |
от 5 до 95% (без конденсации) |
Артикул |
ZIRCON2526A-Ports-PS1-PS2 |
|
Кодификатор |
Обозначение |
Описание |
Ports: Порты |
2GX24GE |
2*1000MSFP слота + 24*10/100/1000MRJ45 портов |
PS1, PS2: Источник питания |
H3 |
220VAC (100-240VAC) |
L17 |
24-48VDC (12-57VDC) |
|
| Артикул | Описание |
| ZIRCON2526A-2GX24GE-L17-L17 | Управляемый промышленный L2 коммутатор, 26 портов:
|
| Артикул | Описание |
| ZIRCON2526A-2GX24GE-H3-H3 | Управляемый промышленный L2 коммутатор, 26 портов:
|
| Техническая спецификация на серию ZIRCON2526A |
